Le Hub · Certificats
Des certificats
qui se renouvellent seuls.
Chaque adresse servie par le Hub a son certificat HTTPS. Le Hub l’obtient, le surveille chaque jour, et le renouvelle quand il reste trente jours.
À quoi ça sert
Un certificat HTTPS, c’est le cadenas du navigateur. Sans lui, ou s’il a expiré, le navigateur affiche une page d’alerte en rouge et la plupart des visiteurs s’arrêtent là. Les certificats gratuits de Let’s Encrypt durent 90 jours : avec une vingtaine de programmes et plusieurs domaines, ce sont des dizaines d’échéances par trimestre. Les suivre à la main, c’est la garantie d’en oublier une, un lundi matin.
Le Hub s’en charge. Il demande le certificat quand une adresse est créée, le range dans son coffre de secrets, le sert, et le renouvelle avant l’échéance.
Ce qu’on voit à l’écran
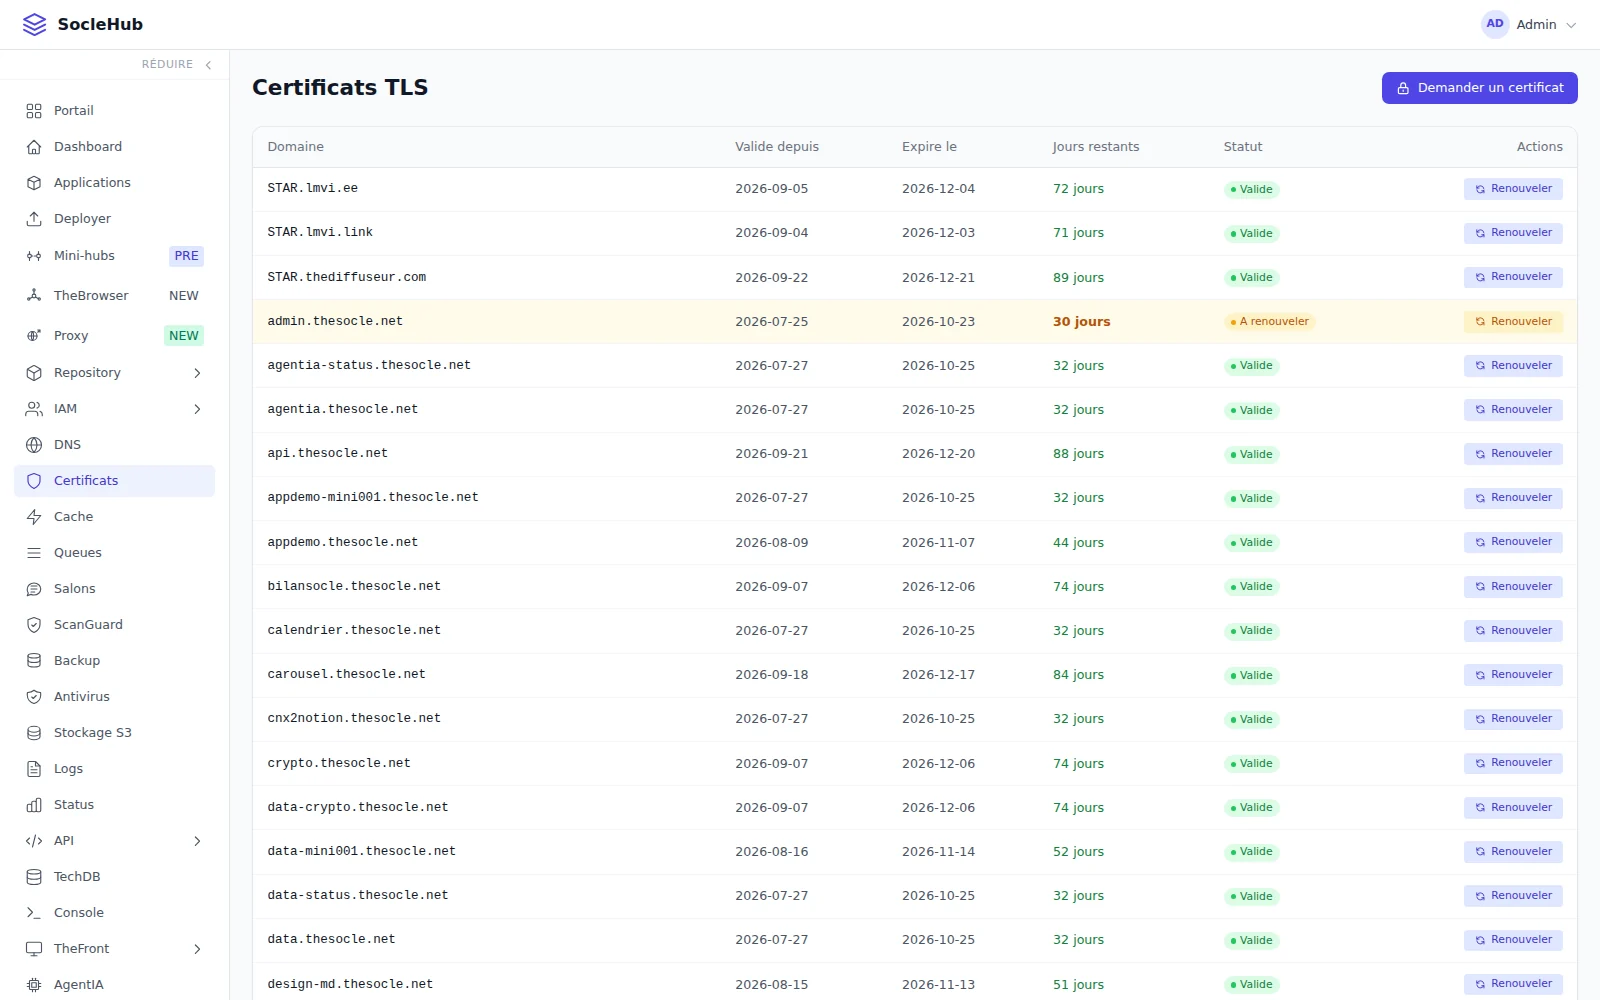
L’écran Certificats TLS, au 2026-09-23. Le tableau de bord du même jour en compte 65.
Six colonnes. Domaine, Valide depuis, Expire le, Jours restants, Statut, Actions. En haut à droite, le bouton Demander un certificat.
Les trois premières lignes sont des jokers. STAR.lmvi.ee, STAR.lmvi.link et
STAR.thediffuseur.com : « STAR » tient lieu de l’astérisque, un certificat qui couvre le domaine et tous ses sous-domaines. Celui de thediffuseur.com a été obtenu le 2026-09-22 et expire le 2026-12-21 : 89 jours restants.
Une ligne surlignée en jaune. admin.thesocle.net, l’adresse du Hub lui-même : valide depuis le 2026-07-25, expire le 2026-10-23, 30 jours restants, statut À renouveler, et son bouton Renouveler passé en orange. C’est le seuil : à trente jours ou moins, le Hub le renouvelle à son prochain passage quotidien.
Les autres lignes sont vertes, statut Valide : de 32 jours (agentia, calendrier, data…) à 88 jours (api.thesocle.net, renouvelé le 2026-09-21). Chaque ligne a son bouton
Renouveler, pour forcer un renouvellement sans attendre.
Comment on s’en sert
À l’installation d’un programme, rien à faire
Le Hub demande le certificat de sa nouvelle adresse, sauf si un joker du domaine la couvre déjà. Dans ce cas, aucune demande n’est faite.
Pour une adresse posée à la main, Demander un certificat
On saisit le nom. Le Hub prouve à Let’s Encrypt qu’il contrôle le domaine en posant un enregistrement DNS temporaire, puis charge le certificat.
Chaque jour, le Hub vérifie
Tous les certificats sont relus toutes les 24 heures. Ceux qui ont trente jours ou moins sont renouvelés.
En cas de doute, Renouveler
Le bouton de la ligne force le renouvellement tout de suite, par exemple après un changement de domaine.
Sous le capot
| Worker | acme_worker — cycle de 24 h |
| Actions | request_certificate (avec wildcard: true pour un joker), list_certificates, check_expiry, force_renew, force_check_all, get_status |
| Défi | DNS-01 : un TXT _acme-challenge.<domaine> posé par le Hub chez Cloudflare ; pour un joker, les deux TXT du même nom sont posés avant tout déclenchement, puis une seule attente de propagation |
| Seuil | renewal-days-before: 30 — renouvellement à 30 jours ou moins |
| Stockage | compte ACME et certificats dans Vault |
| Service | un certificat par nom, choisi par SNI sur une seule adresse IP |
| Console | /hub/dns/certs |
Au démarrage, le Hub s’assure d’avoir le certificat de sa propre adresse. S’il doit le demander, il le fait en arrière-plan, sans bloquer le reste du démarrage pendant la propagation DNS.
Pourquoi les jokers : Let’s Encrypt limite à 50 certificats par semaine et par domaine. Avec un certificat par application et plusieurs marques, ce plafond devient atteignable. Un joker par domaine le met hors de portée.
Les limites d’aujourd’hui
Le Hub obtient ses certificats par le DNS de Cloudflare : un domaine géré ailleurs ne peut pas être couvert ainsi. Et sur le tableau de bord, la mention « expirent bientôt » ne compte pas encore ces échéances : c’est cet écran-ci qui fait foi.